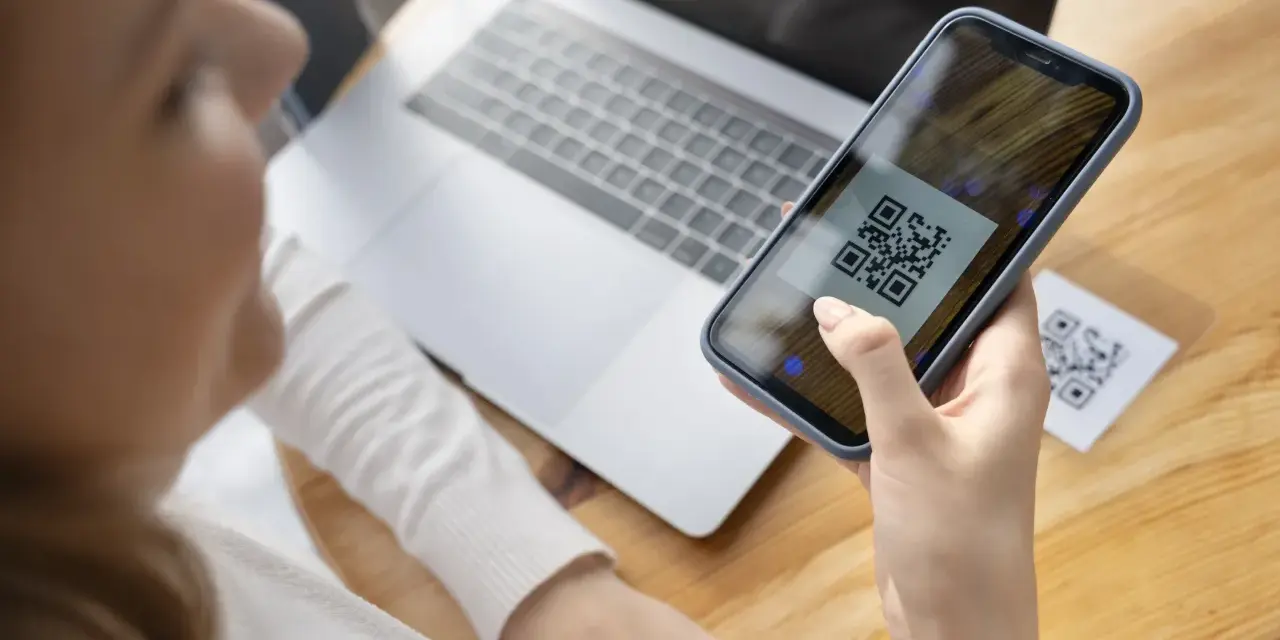
Kody QR towarzyszą nam niemal wszędzie – w restauracjach, na parkometrach, w reklamach i na przystankach autobusowych. Niestety, ich popularność przyciągnęła też oszustów. W Polsce w ciągu ostatnich dwóch lat liczba zgłoszonych prób wyłudzeń z użyciem fałszywych kodów QR wzrosła kilkukrotnie.
Jak działają oszustwa na kody QR?
Mechanizm jest prosty i właśnie dlatego tak skuteczny. Najczęstsze scenariusze oszustw wyglądają następująco:
- Fałszywe płatności parkingowe – naklejki na parkometrach przekierowują na stronę imitującą system płatności.
- Podrobione menu restauracyjne – kod prowadzi do strony wyłudzającej dane karty pod pretekstem zamówienia.
- Phishing pocztowy – ulotki z kodem QR „od kuriera” lub „od urzędu” kierują na fałszywe formularze.
- Oszustwa na przystankach – kody obiecujące rozkład jazdy zbierają dane osobowe.
- Fałszywe promocje i kupony – kody QR na plakatach reklamowych obiecujące zniżki prowadzą do stron wyłudzających dane osobowe i płatnicze.
Zamiast podejrzanych linków w e-mailach quishing wykorzystuje fizyczne nośniki, co budzi mniej podejrzeń. Ludzie często skanują kody QR w miejscach publicznych, rzadko weryfikując ich autentyczność. Po zeskanowaniu takiego kodu użytkownik trafia na stronę łudząco podobną do prawdziwej, gdzie proszony jest o podanie danych logowania, numeru karty płatniczej lub instalację złośliwego oprogramowania.
Skala problemu w Polsce
Dane z raportu CERT Polska za 2023 rok pokazują niepokojący trend. Zgłoszenia dotyczące phishingu przez kody QR wzrosły o ponad 200% w porównaniu z rokiem poprzednim. Szczególnie narażone są osoby starsze i ci, którzy dopiero przyzwyczajają się do płatności mobilnych. Problemem jest też niska świadomość zagrożenia – według badań przeprowadzonych wśród polskich internautów ponad 60% respondentów przyznało, że nigdy nie sprawdza adresu URL po zeskanowaniu kodu QR.
Poniższa tabela pokazuje, jak zmieniała się skala zagrożeń w ostatnich latach:
| Rok | Liczba zgłoszeń (oszustwa QR) | Najczęstszy typ ataku | Średnia strata finansowa |
| 2021 | ok. 350 | Fałszywe strony bankowe | 800–1 500 zł |
| 2022 | ok. 900 | Podrobione płatności parkingowe | 1 200–3 000 zł |
| 2023 | ponad 2 000 | Phishing przez ulotki i naklejki | 1 500–5 000 zł |
| 2024 | ok. 1 600 | Fałszywe aplikacje mobilne | 2 000–8 000 zł |
Warto zauważyć, że problem dotyczy nie tylko zwykłych użytkowników – oszuści celują również w klientów różnych serwisów internetowych, w tym graczy korzystających z rozrywki online, dlatego FS.casino inwestuje w rozwiązania weryfikacyjne, które pomagają odróżnić prawdziwe linki od fałszywych przekierowań.
Niepokojący jest także rosnący profesjonalizm przestępców. O ile jeszcze w 2021 roku fałszywe strony były stosunkowo łatwe do rozpoznania ze względu na błędy graficzne i językowe, dziś oszuści tworzą niemal idealne kopie stron bankowych i systemów płatności, które potrafią zmylić nawet doświadczonych użytkowników.
Po czym rozpoznać fałszywy kod QR?
Nie każdy podrobiony kod da się wychwycić gołym okiem, ale kilka sygnałów powinno wzbudzić czujność:
- Naklejka na naklejce – jeśli kod QR wygląda, jakby został przyklejony na inny, to czerwona flaga.
- Brak kontekstu – kod na słupie ogłoszeniowym bez żadnego opisu budzi podejrzenia.
- Dziwny adres URL – po zeskanowaniu sprawdź, dokąd prowadzi link, zanim cokolwiek klikniesz.
- Prośba o dane wrażliwe – żaden legalny parkometr nie poprosi o PESEL ani hasło do banku.
- Błędy językowe – fałszywe strony często zawierają literówki i nienaturalne sformułowania.
- Skrócone linki – jeśli po zeskanowaniu kodu wyświetla się skrócony adres URL (np. bit.ly), warto zachować szczególną ostrożność, ponieważ skrócone linki mogą maskować prawdziwy cel przekierowania.
Nawet jeśli sam kod wyglądał normalnie, strona, na którą trafiasz, może zdradzić oszustwo. Sprawdź certyfikat SSL (kłódka przy adresie), porównaj adres URL z oficjalną stroną usługi i nigdy nie pobieraj plików z nieznanych źródeł. Zwróć uwagę na domenę – oszuści często używają adresów bardzo podobnych do oryginalnych, zmieniając jedną literę lub dodając dodatkowy wyraz (np. „mbank-logowanie.pl" zamiast „mbank.pl"). Jeśli strona wymaga natychmiastowego działania i wywiera presję czasową – na przykład komunikatem „Twoje konto zostanie zablokowane za 5 minut" – niemal na pewno masz do czynienia z próbą oszustwa.
Jak chronić się przed oszustwami QR?
Kilka prostych nawyków może znacząco zmniejszyć ryzyko. Nie chodzi o rezygnację z kodów QR – chodzi o świadome korzystanie z nich.
Podstawowe zasady bezpieczeństwa obejmują:
- Używaj skanera z podglądem URL – większość nowoczesnych telefonów pokazuje adres przed otwarciem strony.
- Nie skanuj kodów z nieznanych źródeł – ulotka w skrzynce to nie jest wiarygodne źródło.
- Aktualizuj system operacyjny – łatki bezpieczeństwa chronią przed wieloma zagrożeniami.
- Włącz dwuskładnikowe uwierzytelnianie – nawet jeśli ktoś przechwyci hasło, nie zaloguje się bez drugiego składnika.
- Zgłaszaj podejrzane kody – CERT Polska przyjmuje zgłoszenia na stronie incydent.cert.pl.
Najlepszą tarczą jest chwila namysłu: kod QR to tylko skrót, a skróty bywają ulubionym narzędziem tych, którzy liczą na pośpiech. Jeśli coś wygląda „zbyt wygodnie”, potraktuj to jak sygnał ostrzegawczy, nie jak zaproszenie.
Co zrobić, gdy padniesz ofiarą oszustwa?
Jeśli podejrzewasz, że zeskanowałeś fałszywy kod QR i podałeś swoje dane, działaj natychmiast. W pierwszej kolejności skontaktuj się z bankiem i zablokuj kartę płatniczą, której dane mogły zostać przechwycone. Zmień hasła do wszystkich kont, które mogą być zagrożone – szczególnie do bankowości internetowej i poczty elektronicznej. Zgłoś incydent na stronie CERT Polska oraz rozważ złożenie zawiadomienia na policję. Warto również przeskanować telefon programem antywirusowym, ponieważ niektóre fałszywe kody QR mogą instalować złośliwe oprogramowanie w tle, bez wiedzy użytkownika.
Czy kody QR mają przyszłość mimo zagrożeń?
Kody QR same w sobie nie są groźne — ryzyko wynika z bezkrytycznego skanowania. Technologia rozwija się i trafia do kolejnych zastosowań (np. bilety, e-recepty), a firmy pracują nad bezpieczniejszymi wersjami z weryfikacją autentyczności, np. podpisami cyfrowymi. W Polsce reagują też instytucje publiczne: miasta oznaczają parkometry i przystanki, by odróżnić oryginały od fałszywek, a banki i operatorzy płatności wzmacniają edukację oraz zabezpieczenia transakcji. Kluczowe są świadomość, kontrola URL i rezygnacja ze skanowania przy wątpliwościach.